從 DefaultAzureCredential 看懂 Microsoft Entra ID 與 Azure 的身分驗證方式
前幾天參加 hello Word Dev Conf. 跟一群講師聊天的時候聊到這件事情。
現在你叫 AI 幫你寫程式的時候,AI 都不允許你把 API key 或是資料庫、連線字串、賬號密碼...等資訊,放入設定檔裡了。
什麼意思?
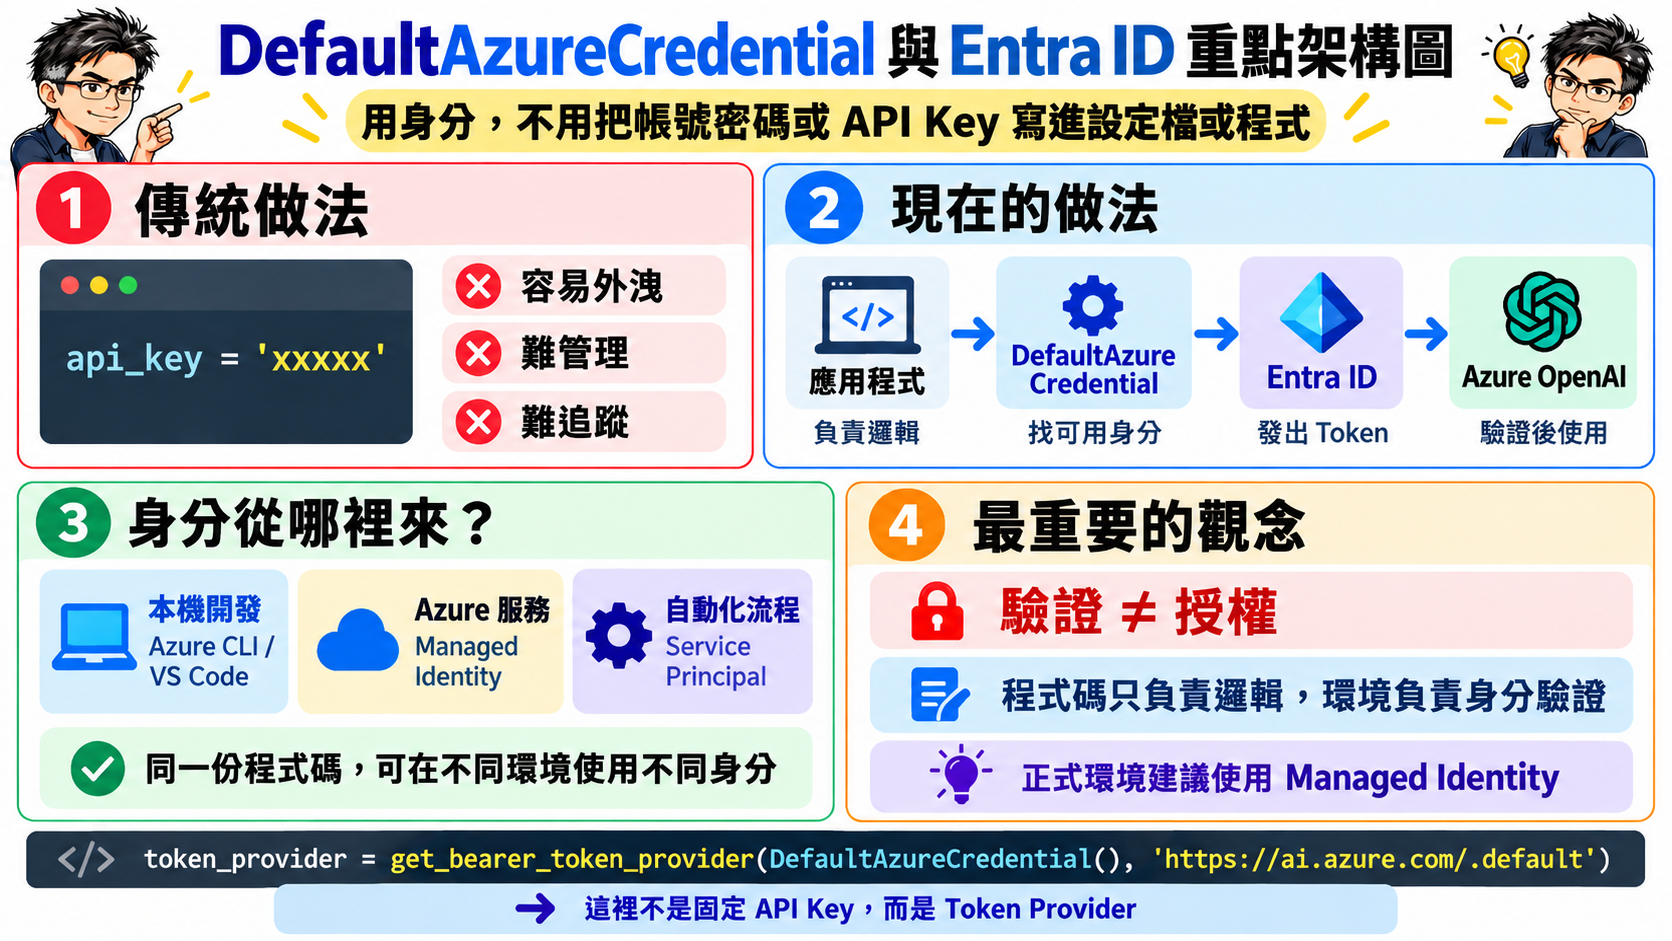
以前,寫程式呼叫雲端服務(例如LLM呼叫),我們很習慣先去後台管理介面找一把 API Key,再把它放進程式碼的設定檔(像是 .env, appsettings.json,...etc.),讓程式拿這把 Key 去呼叫 API。
這樣作很直覺,過去二十年,大家也一直都這樣。
但這是有高度資安風險的。
你現在看微軟的 Azure 範例,會發現越來越多程式從頭到尾不需要填帳號、密碼,甚至連 API Key 都沒有,程式碼中只出現一行 DefaultAzureCredential()。
第一次看到,很容易產生疑問:程式碼裡面沒有提供任何密碼,Azure 怎麼知道這個程式是誰?又憑什麼允許它使用雲端服務?
底下,我們就從一段呼叫 Azure OpenAI 的 Python 程式出發,逐步說明 API Key、Microsoft Entra ID、DefaultAzureCredential,以及這些設計背後的安全觀念。
1. 傳統的 API Key 方式,有什麼問題?
先看大家熟悉的寫法。
假設程式當中要呼叫 Azure OpenAI,那可能會寫成這樣:
from openai import OpenAI

client = OpenAI(
    base_url="https://my-resource.openai.azure.com/openai/v1/",
    api_key="YOUR_API_KEY"
)
這段程式很好理解:程式送出請求時,帶上服務提供的 API Key;服務確認 Key 有效,就處理請求。
問題在於,API Key 比較像一把共用的鑰匙,而不是每個人各自持有、能個別管理的身分證。
假設一個團隊有二十位工程師,都用同一把 Key 開發。只要有人拿到這把 Key,就可能在它的權限範圍內呼叫服務。當其中一位工程師離職時,我們通常無法只取消「他手上那一份」共用 Key 的使用資格;如果必須輪替(rotate)這把 Key,其他使用者或系統也得配合更新。
再想像另一個情境:工程師不小心把 Key 寫進程式,隨著 Git commit 推到公開的 Repository。就算之後刪掉那一行程式,Key 仍可能留在版本紀錄中。一旦被取得,就可能被拿去呼叫服務,造成費用或資料安全上的風險。
這不表示 API Key 一定不安全,更不是說它不能用。很多服務仍然依賴 API Key。但真正的問題是:當團隊、系統和部署環境越來越多,長期有效且多人共用的秘密,會越來越難管理。
因此,對於支援 Microsoft Entra ID 的 Azure 服務,更好的方向是讓每個使用者、每個應用程式都有自己的身分,並依身分授予需要的權限。
2. Microsoft Entra ID 是什麼?
Microsoft Entra ID 是微軟提供的雲端身分識別與存取管理服務,以前叫做 Azure Active Directory(Azure AD)。
如果你曾用公司帳號登入 Microsoft 365 或 Azure Portal,背後就有 Entra ID 參與驗證。它的工作之一,就是確認「現在提出要求的這個人(或程式)是誰」。
對,Entra ID 管理的並不只有人。應用程式也可以擁有身分,例如部署在 Azure App Service 上的網站,或執行在 Azure VM 上的後端服務。
要看懂 Azure 的驗證流程,最好先區分三件事:
| 名詞 | 用白話來說 | 在這個例子中的角色 |
|---|---|---|
| Authentication(身分驗證) | 確認你是誰 | Entra ID 驗證使用者或應用程式身分 |
| Access Token(存取權杖) | 證明身分已通過驗證、供特定服務檢查的憑證 | 程式取得 Token,隨 API 請求送出 |
| Authorization(授權) | 決定你能做什麼 | Azure OpenAI 檢查該身分是否有相應的 RBAC 權限 |
這裡有個常被忽略的差別:成功登入 Azure,不代表就能使用訂閱裡的每個資源。
例如,一位工程師已經透過 Entra ID 登入 Azure CLI,但如果沒有被授予呼叫某個 Azure OpenAI 資源的權限,程式仍然可能收到 403 Forbidden。
Azure 常透過 RBAC(Role-Based Access Control,角色型存取控制) 來管理這件事。對傳統 Azure OpenAI 資源的模型呼叫,常見的角色是 Cognitive Services OpenAI User;如果使用的是其他類型的 Microsoft Foundry 資源,所需角色可能不同,必須依實際資源與 API 確認。
簡單地說:Entra ID 用來確認身分,Azure RBAC 則依照那個身分來決定可以用哪些權限。 兩者搭配起來,就能回答「你是誰」與「你能做什麼」這兩個問題。
3. DefaultAzureCredential 到底是什麼?
知道 Entra ID 之後,接著就會碰到這行程式:
from azure.identity import DefaultAzureCredential

credential = DefaultAzureCredential()
DefaultAzureCredential 是 Azure Identity SDK 提供的類別。它不是一個 Azure 帳號,也不是一種新的 API Key。
它的用途是:依照程式目前的執行環境,嘗試找到可用的身分驗證方式,協助程式取得 Access Token。
例如,在工程師自己的電腦上,可以先用 Azure CLI 登入:
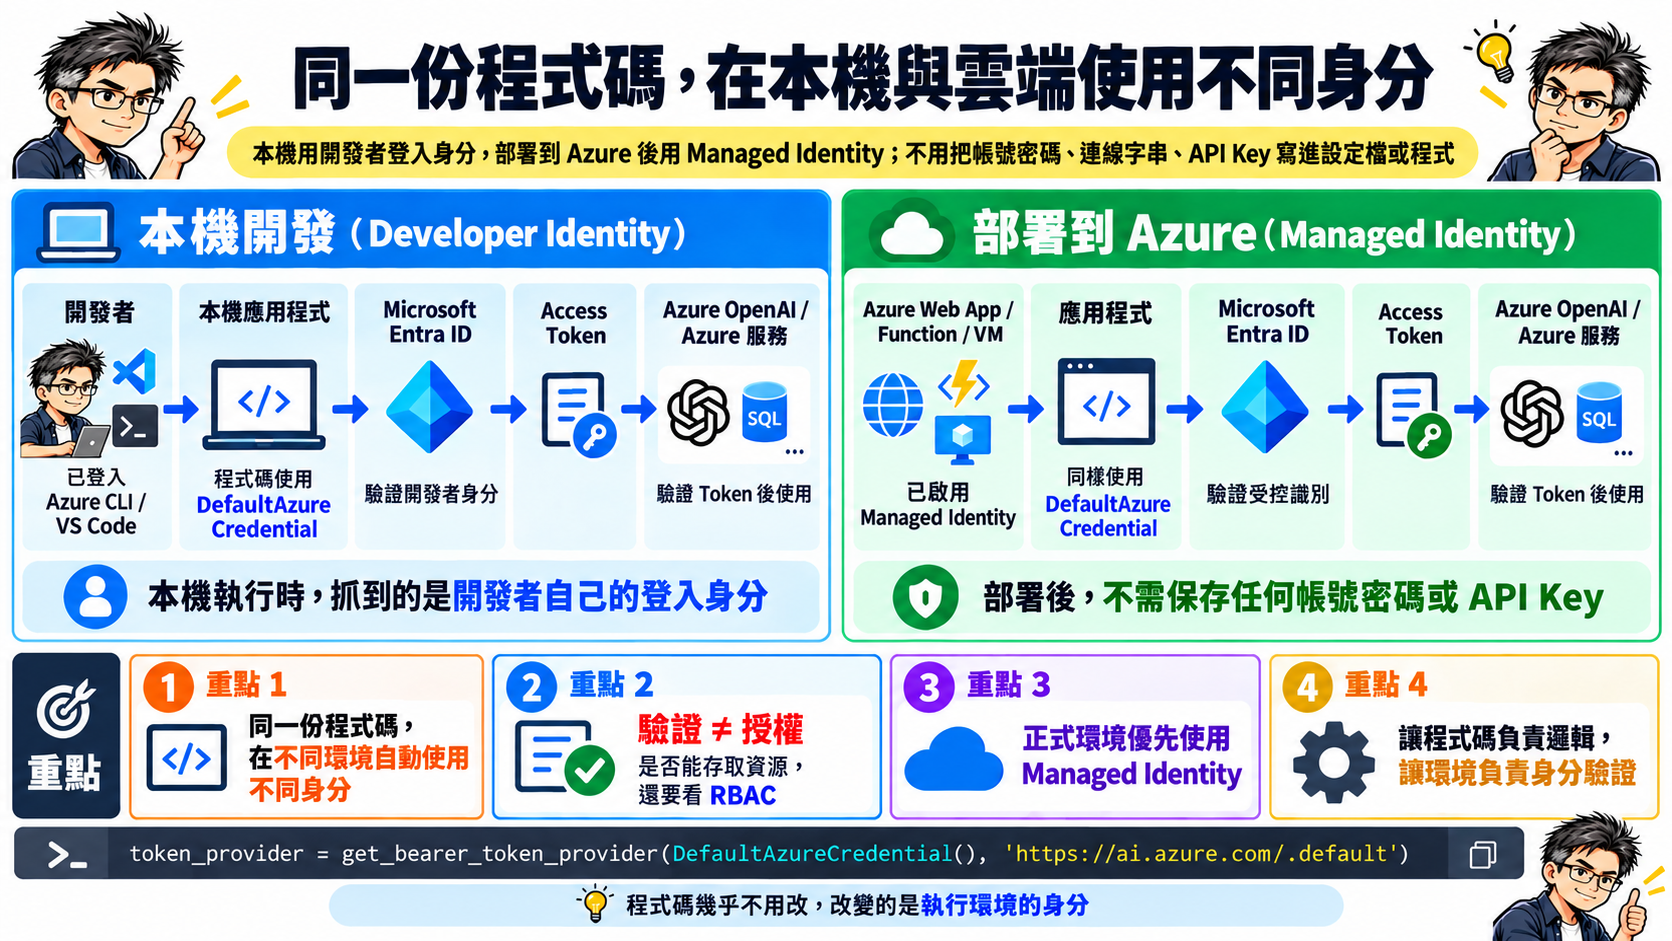
az login之後,程式碼中的 DefaultAzureCredential 就可能透過 Azure CLI 已登入的身分取得 Token。這樣程式不需要再問一次帳號密碼,也完全不需要把密碼寫在程式裡。
如果同一份程式部署到 Azure App Service,而且 App Service 已啟用 Managed Identity(受控識別),DefaultAzureCredential 也能直接使用這個身分取得 Token。
它的概念可以整理成:
但有一點必須說清楚:DefaultAzureCredential 並不是「判斷哪個身分最適合你,再聰明地選出來」。它有一條預先定義、依順序嘗試的認證鏈(Credential Chain),例如環境變數設定、Workload Identity、Managed Identity、Azure CLI、開發工具登入資訊等。實際使用哪一個,取決於 SDK 版本、設定,以及哪一種方式先成功取得 Token。
因此,az login 很方便,但並不保證一定會被選到;如果環境裡已經設定其他有效的 Credential,程式可能會優先用到那個身分。
但這種設計對開發很有幫助。以前我們常需要根據執行環境(Dev、Statging、Production),在程式裡切換不同的驗證方式。現在把這部分交給 Azure Identity SDK,同一份程式碼便有機會在本機與 Azure 上運作,不必每換一個環境就修改密碼或 Key。
不過,到了正式環境,反而建議盡可能明確指定身分來源。如果確定系統只會在 Azure App Service 上使用 Managed Identity,可以直接採用
ManagedIdentityCredential(),讓程式的身分來源更容易預期,也比較容易排除問題。
4. 回到程式:它究竟做了什麼?
把原本範例中和驗證相關的部分抽出來,其實只有幾行:
import os
from dotenv import load_dotenv
from openai import OpenAI
from azure.identity import DefaultAzureCredential, get_bearer_token_provider

load_dotenv()

azure_openai_endpoint = os.getenv("AZURE_OPENAI_ENDPOINT")
model_deployment = os.getenv("MODEL_DEPLOYMENT")

token_provider = get_bearer_token_provider(
    DefaultAzureCredential(),
    "https://ai.azure.com/.default"
)

openai_client = OpenAI(
    base_url=azure_openai_endpoint,
    api_key=token_provider
)
我們照執行時的順序來看。
先讀取設定,而不是讀取密碼
load_dotenv() 會載入 .env 檔裡的設定,接著用 os.getenv() 取得 Azure OpenAI 的 Endpoint 與模型部署名稱。例如:
AZURE_OPENAI_ENDPOINT=https://my-resource.openai.azure.com/openai/v1/
MODEL_DEPLOYMENT=my-model-deployment這兩個值是「要連到哪裡」和「要呼叫哪個模型部署」,並不是用來證明身分的密碼。
別把 .env 誤認成一種身分驗證機制。它只是一個載入設定的工具。如果你把真正的 API Key 或密碼放進 .env,它們依然是需要保護的秘密,而且不能把這個檔案隨意提交到 Git。
再建立一個能提供 Token 的函式
真正與 Entra ID 有關的是這一段:
token_provider = get_bearer_token_provider(
    DefaultAzureCredential(),
    "https://ai.azure.com/.default"
)
DefaultAzureCredential() 負責尋找可以用來驗證的身分;get_bearer_token_provider() 則建立一個 Token Provider,讓後面的 SDK 在需要時取得 Access Token,並處理快取與更新。
其中,https://ai.azure.com/.default 是這個 Azure AI API 範例要求 Token 時使用的 Scope。它是在說「要替哪個服務取得 Token」,不是你的 Azure OpenAI Endpoint,也不是代表這個程式自動取得所有權限。
最容易誤會的,其實是 api_key=token_provider
openai_client = OpenAI(
    base_url=azure_openai_endpoint,
    api_key=token_provider
)
這裡明明還是出現 api_key,不是說不用 API Key 嗎?
關鍵在於:api_key 是 OpenAI Python SDK 的參數名稱,但我們傳進去的不是一串固定的 Key,而是一個可以提供 Token 的函式。
當 SDK 要送出請求時,就可以呼叫這個函式取得目前有效的 Entra ID Access Token,再透過 HTTP Header 帶給服務:
Authorization: ******所以這段程式沒有建立、儲存或傳送傳統的 Azure OpenAI API Key。它走的是 Entra ID Token 驗證流程。
接下來原始程式使用 openai_client.responses.create() 呼叫模型,並透過 stream=True 一段一段顯示回答。這是 AI API 的呼叫與輸出方式,跟前面選擇 API Key 或 Entra ID 驗證,是兩個不同的概念。
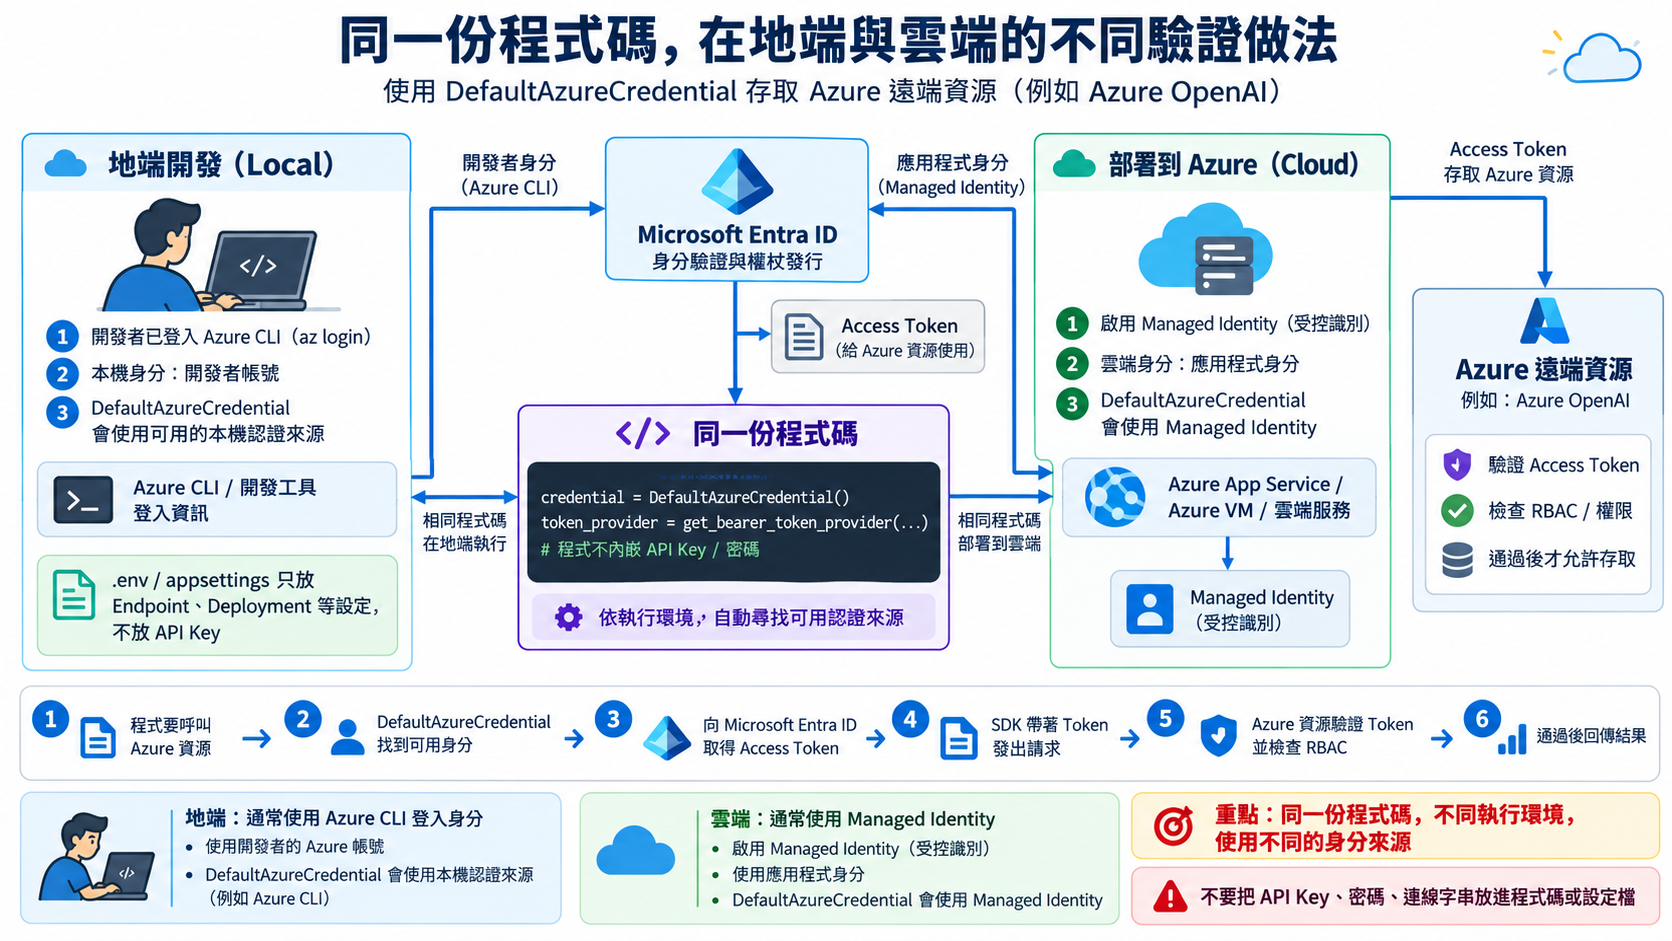
整體流程可以用這幾步串起來:
-
1Python 程式要呼叫 Azure OpenAI
-
2DefaultAzureCredential 找到可使用的身分
-
3向 Microsoft Entra ID 取得 Access Token
-
4OpenAI SDK 帶著
******發出請求 -
5Azure OpenAI 驗證 Token,並檢查存取權限
-
6通過後,模型才處理請求並回傳結果
程式沒有密碼,並不等於它沒有通過驗證。驗證仍然存在,只是改由 SDK、執行環境和 Entra ID 合作完成。
5. 程式裡沒有帳號密碼,為什麼還能通過驗證?
這件事得分為兩種實際情境來分開說明。
情境一:工程師在自己的電腦上執行
假設今天在教室裡,每位學員都要執行同一份 Azure OpenAI 範例。
學員先執行:
az login必要時可以用 az account show 確認目前 Azure CLI 使用的帳號與訂閱。如果有多個租用戶,也應確認登入的是持有該 Azure 資源的租用戶。
登入成功後,Python 程式就有機會透過 DefaultAzureCredential 使用學員的登入身分,向 Entra ID 取得 Token。
但登入成功還不夠。授課者或管理員還必須替該學員的帳號,指派能呼叫目標資源的 RBAC 角色。
這時每位學員使用的是自己的身分,而不是二十個人拿同一把 API Key。若要取消某位學員的存取權限,可以撤銷他的角色指派,不必因此換掉全班共用的 Key。
情境二:系統部署到 Azure App Service
正式上線的網站不可能請工程師每天到伺服器執行 az login。所以,應用程式自己也需要一個可被識別的身分。
這邊就要提到 Azure 提供的 Managed Identity(受控識別) ,它就是為這種情境設計的。
可以把它想成:Azure App Service 有一個由 Azure 平台管理的應用程式身分。當你在 App Service 啟用 Managed Identity,再把這個身分授予 Azure OpenAI 所需的角色,網站就能用自己的身分取得 Token、呼叫服務。
-
Azure App Service⚙Managed Identity(由 Azure 管理)
-
IDMicrosoft Entra ID
-
🔑Access Token
-
✓Azure OpenAI(檢查 RBAC 權限)
最大的差別是:開發人員不必為這個身分建立、保存、部署或輪替一組長期有效的密碼。 Azure 平台會替 Managed Identity 處理相關的認證管理。
這也說明了為什麼微軟現在許多 Azure SDK 範例都採用這種設計。它讓程式減少接觸機密資料,也方便依照不同使用者或應用程式,個別授權、追蹤及撤銷權限。
當然,Managed Identity 只適用於支援它的 Azure 執行環境與服務情境。不是所有外部 API 都能這樣做。如果某個服務只能使用 API Key,還是必須安全地管理那把 Key,例如放在 Azure Key Vault 或受保護的 Secrets 設定中,並做好存取限制與輪替。
最後,程式碼裡到底該不該放 API Key?
一個簡單的判斷原則:如果服務支援 Entra ID,而且應用程式的執行環境也能使用合適的身分,就應該優先考慮身分驗證,不要讓程式依賴寫死的帳號、密碼或 API Key。
不是說「API Key 一定不能用」,而是盡量不要讓機密資訊跟著原始程式碼到處跑。因為程式可能被複製、交給其他工程師、被放進 CI/CD Pipeline,最後部署到不同環境。只要把任何形式的機密資訊直接寫在程式裡,它的管理問題就會跟著變大。(爆炸半徑也會變大)
回到最初那一行:
DefaultAzureCredential()它真正代表的,不只是少寫幾行設定,而是開發方式的轉變:
程式負責做事;身分由執行環境提供;權限交給 Azure 管理。
這個概念也不只適用於 Azure OpenAI。往後在 Azure Storage、Key Vault,以及其他支援 Entra ID 的服務裡,都會不斷看到類似的寫法。理解這個觀念,比背下某一個 SDK 的範例更有用。
延伸閱讀(Microsoft Learn)
參考資料
- Microsoft Learn — Credential chains in the Azure Identity library for Python:DefaultAzureCredential 與 ChainedTokenCredential 的認證鏈順序
- Microsoft Learn — Configure Azure OpenAI with Microsoft Entra ID authentication:以開發者身分或 Managed Identity 呼叫 Azure OpenAI
- Microsoft Learn — Azure OpenAI v1 API:簡化驗證、移除 api-version 參數的 Python 範例
- Microsoft Learn — Authenticate Azure-hosted Python apps using a managed identity:Azure 上執行的 Python 應用程式以受控識別存取資源
- Microsoft Learn — azure.identity.DefaultAzureCredential 類別 API 參考:建構參數與排除特定 Credential 的選項
- GitHub — Azure/azure-sdk-for-python:Azure Identity client library for Python 原始碼與 README
- Microsoft Learn — Managed identities for Azure resources:受控識別概觀,system-assigned 與 user-assigned 的差異
- Microsoft Learn — What is Azure role-based access control (Azure RBAC)?:角色指派、範圍與授權模型
- Microsoft Learn — What is Microsoft Entra?:Microsoft Entra 產品家族與 Entra ID 的定位